版本: v1.0 修改日期: 2026-05-29
本手册用于验证目标 IP 是否可达、目标 TCP 端口是否可访问。按本手册从 viSCADA 侧、节点侧、容器侧逐层测试后,读者可以定位网络不通发生在哪一层,并据此联系相应责任方处理。
1 测试前准备
1.1 需要提前确认的信息
| 项 | 示例 | 说明 |
|---|---|---|
| 目标地址 | 172.16.2.121 | IP 或域名 |
| 目标端口 | 502 / 4840 / 9092 | 参见 6 常用端口参考表 |
| 协议类型 | TCP | 本手册仅覆盖 TCP |
| 是否启用加密(TLS) | 是 / 否 | 如不确定,请向对接方确认 |
1.2 需要具备的访问权限
- 能够登录服务器或 K8s 节点
- 能够进入业务容器(Pod)
ℹ️ 如无相关权限或连接资料,请联系实施人员获取对应的 IP、账号和密码。
1.3 测试结果判断口径
本手册所有测试步骤均按以下三类结果进行判断,后续章节不再重复说明。
| 测试结果 | 典型提示 | 通常含义 |
|---|---|---|
| 连接成功 | Connected / 建立连接 | 目标网络与端口正常可达 |
| 拒绝连接 | Connection refused | 目标主机可达,但目标端口未开启或服务配置异常 |
| 连接超时 | Connection timed out | 网络不通,或中间存在防火墙、ACL 等拦截策略 |
2 整体测试流程
按”从业务入口到底层容器”的顺序逐层收敛,出现异常即在对应层级定位。
图 1 网络连通性测试四步流程
| 步骤 | 测试位置 | 对应章节 |
|---|---|---|
| 1. viSCADA 侧 | viSCADA 后台管理 | 3 viSCADA 侧测试 |
| 2. 节点侧 | 服务器或 K8s 节点 | 4 节点侧测试 |
| 3. Pod 侧 | 业务容器内部 | 5.1 进入 Pod 并测试 |
| 4. 多节点对比 | 至少 2 台节点 | 5.2 多节点对比测试 |
3 viSCADA 侧测试
3.1 Ping 测试
- 进入路径: 「后台管理」 → 「调试工具」 → 「网络诊断工具」 → 「Ping 工具」
- 输入: 目标 IP 或域名
💡 Ping 不通不代表端口不通 —— 部分现场环境禁用了 ICMP,建议继续执行端口测试。
3.2 Telnet 测试
- 进入路径: 「后台管理」 → 「调试工具」 → 「网络诊断工具」 → 「Telnet 工具」
- 输入: 目标 IP 与端口
- 结果判断: 参见 1.3 测试结果判断口径
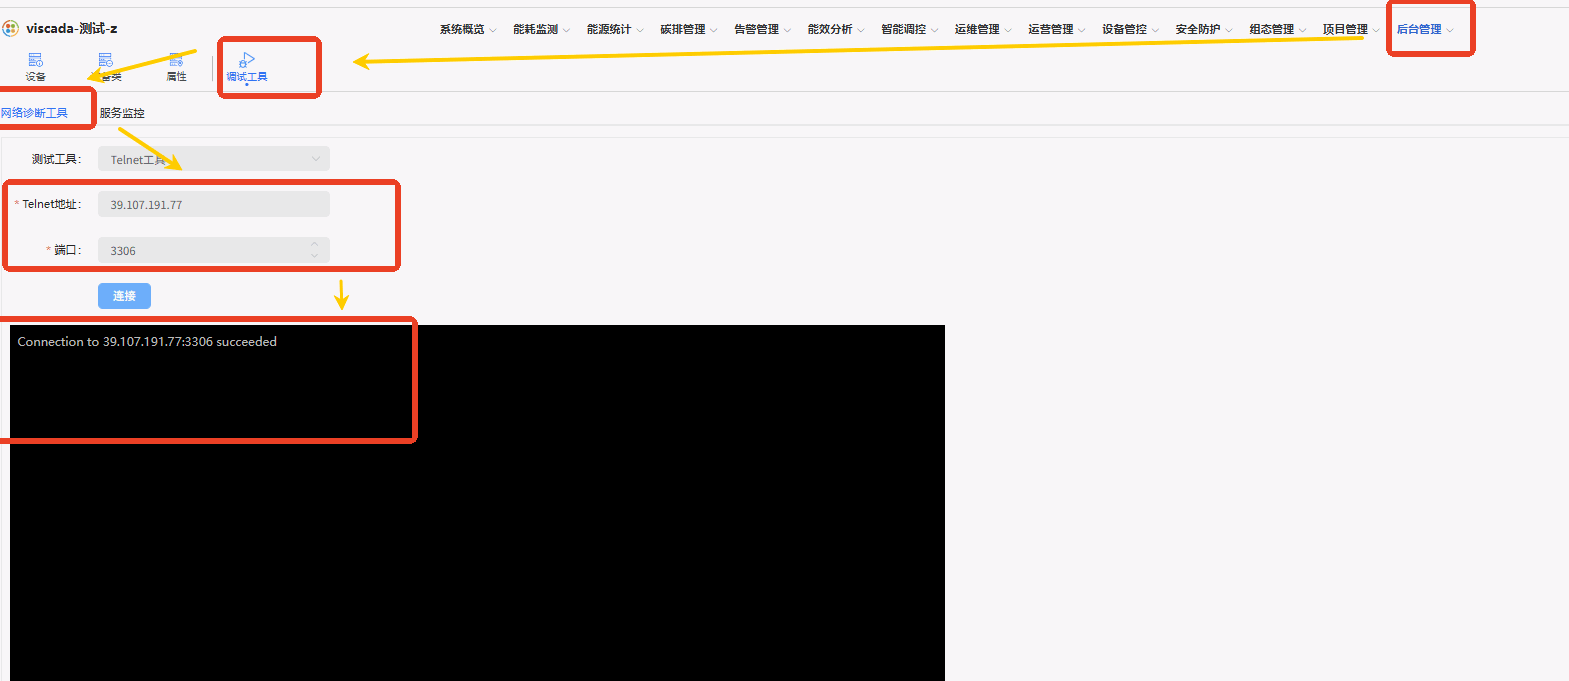 图 2 viSCADA Telnet 测试界面
4 节点侧测试
在服务器或 K8s 节点上执行,用于确认是否存在 “viSCADA 侧可以访问,但业务运行节点无法访问” 的情况。
4.1 Ping 测试(可选)
ping 172.16.2.121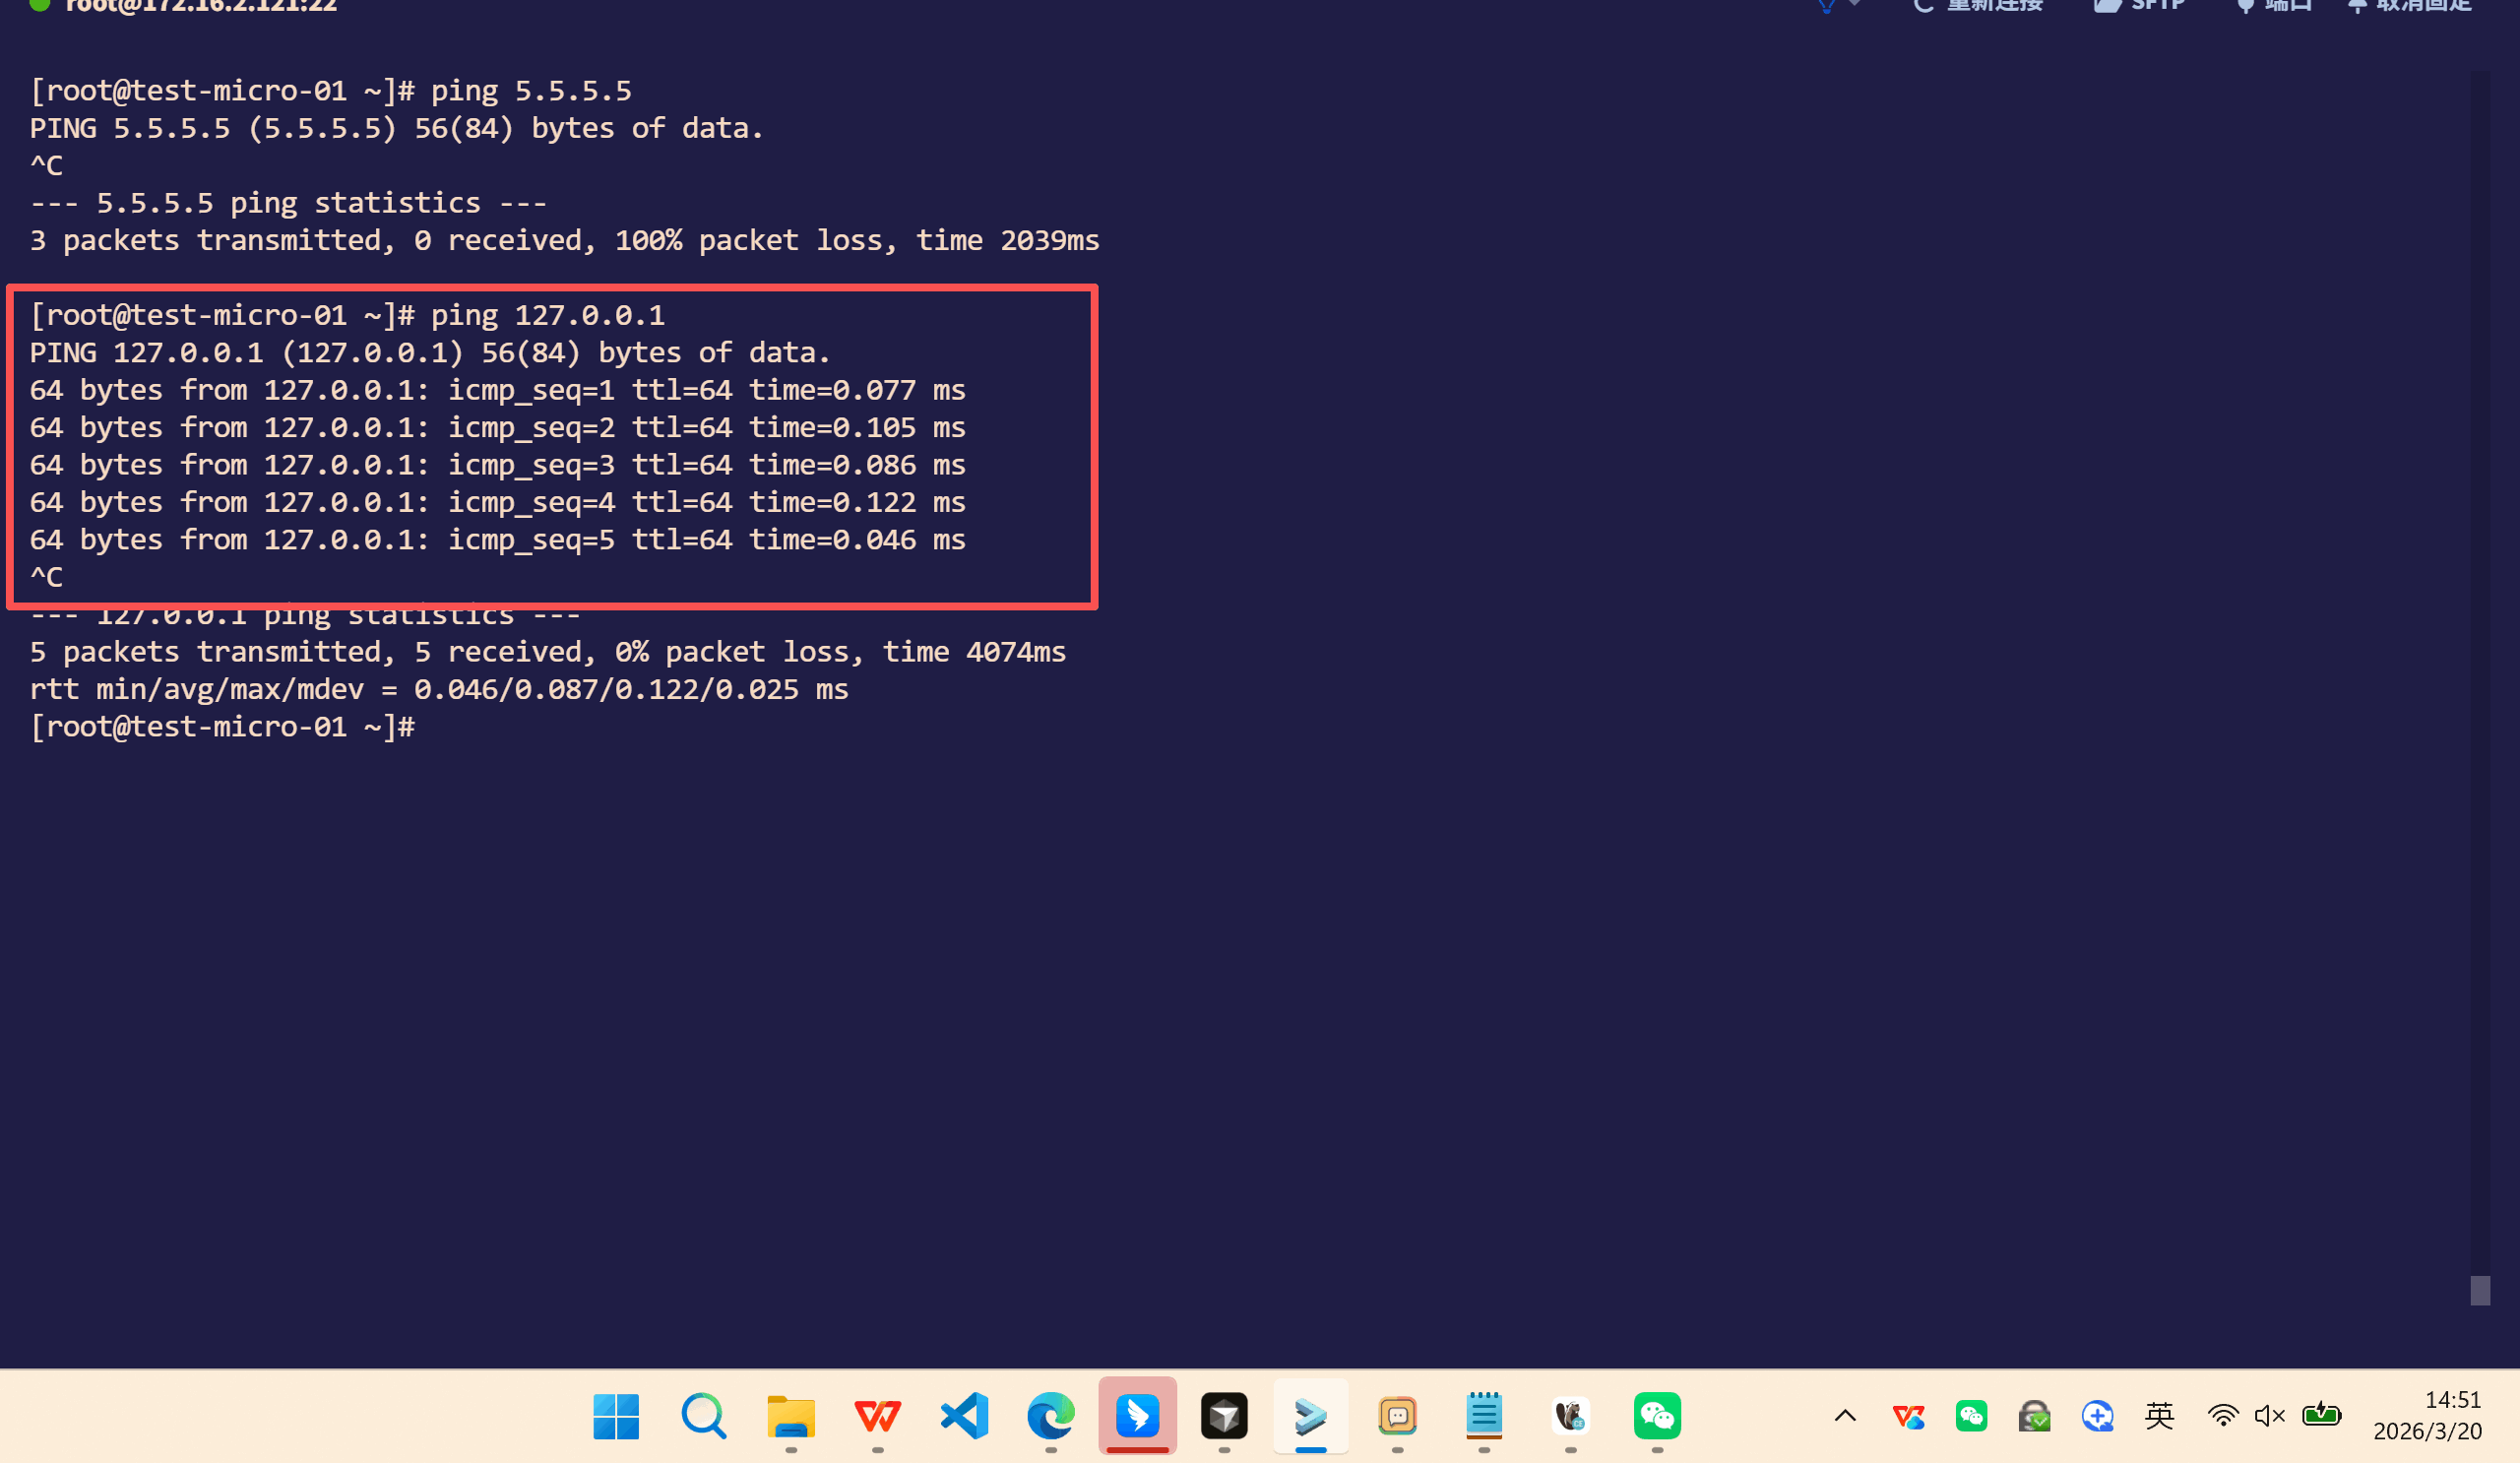 图 3 节点 Ping 测试示例
4.2 TCP 端口测试
推荐使用 telnet,无该命令时使用 curl 备用。
方式一:telnet(推荐)
telnet 172.16.2.121 22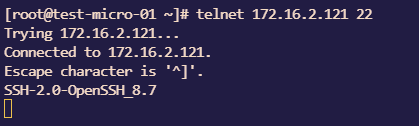 图 4 节点 telnet 端口测试
方式二:curl(备用)
curl -v telnet://172.16.2.121:22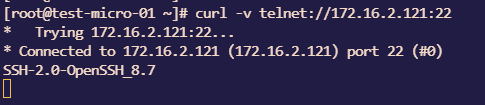 图 5 节点 curl 端口测试
结果判断参见 1.3 测试结果判断口径。
5 容器与多节点测试
5.1 进入 Pod 并测试
用于确认是否存在 “节点可访问,但业务容器无法访问” 的情况。
- 查看 Pod 并进入:
   kubectl get pods -A -o wide
kubectl exec -it -n <namespace> <pod-name> -- sh- 在容器内重复执行 4.2 TCP 端口测试 的命令,结果判断参见 1.3 测试结果判断口径。
5.2 多节点对比测试
当出现”某些位置可访问、某些位置不可访问”时执行本步。
- 查看业务 Pod 所在节点:
kubectl get pod -n <namespace> <pod-name> -o wide-
选择至少 2 台节点(建议包含业务 Pod 所在节点),分别执行 4 节点侧测试 与 5.1 进入 Pod 并测试 的命令。
-
对比不同节点、不同 Pod 的测试结果,定位问题范围。
6 常用端口参考表
| 协议/服务 | 默认端口 | 协议类型 | 是否加密 | 备注 |
|---|---|---|---|---|
| HTTP | 80 | TCP | 否 | — |
| HTTPS | 443 | TCP | TLS | — |
| MQTT | 1883 | TCP | 否 | — |
| MQTTS | 8883 | TCP | TLS | — |
| Kafka | 9092 | TCP | 否 | 常用于内网明文环境 |
| Kafka TLS | 9093 | TCP | TLS | 具体以集群配置为准 |
| MySQL | 3306 | TCP | 否 | — |
| PostgreSQL | 5432 | TCP | 否 | — |
| SQL Server | 1433 | TCP | 否 | — |
| Oracle | 1521 | TCP | 否 | — |
| MongoDB | 27017 | TCP | 否 | — |
| Redis | 6379 | TCP | 否 | — |
| Modbus TCP | 502 | TCP | 否 | Modbus RTU 使用串口,不走 IP |
| Siemens S7(S7comm) | 102 | TCP | 否 | — |
| OPC UA | 4840 | TCP | 可选 | 常见默认端口,加密视配置而定 |
7 常见问题
7.1 viSCADA 侧测试正常,但 connector 日志仍提示连接失败
现象:
- viSCADA 侧 Ping / Telnet 测试结果正常
- connector 日志中仍提示”连接失败""超时""拒绝连接”等错误
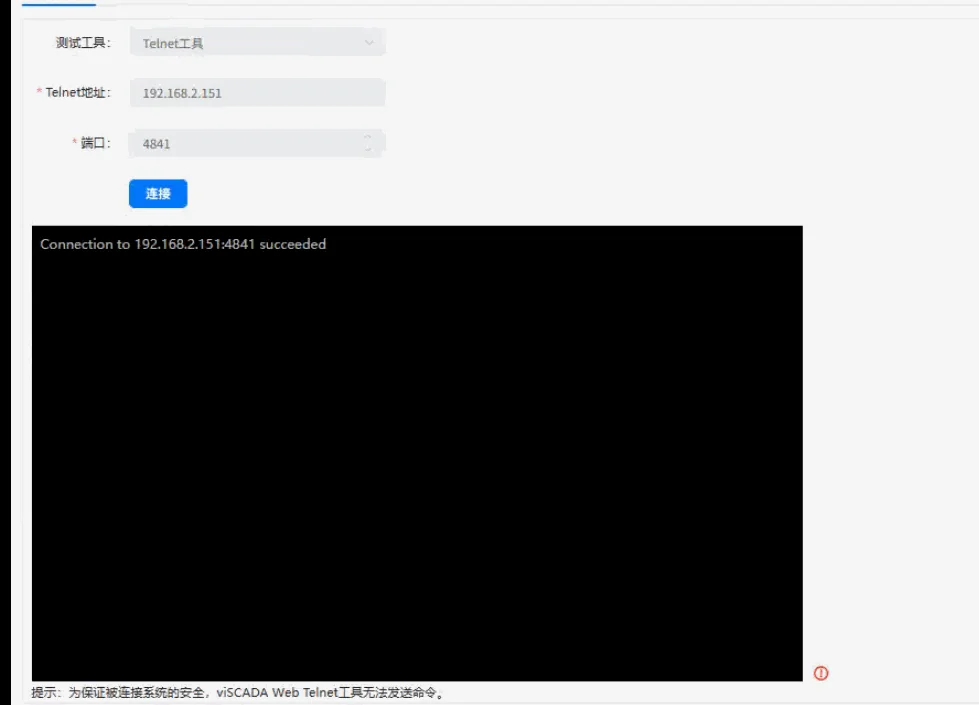 图 6 connector 日志报错示例 1
 图 7 connector 日志报错示例 2
常见原因与处理建议:
| 原因 | 说明 | 处理建议 |
|---|---|---|
| 测试位置不同 | viSCADA 测试的网络出口与业务运行所在的节点或容器不一致 | 在 connector 所在节点与容器中重复测试,参见 4 节点侧测试 与 5.1 进入 Pod 并测试 |
| 容器网络受限 | 容器出网受到网络策略、防火墙限制 | 联系平台运维检查 Network Policy、出向防火墙规则 |
| 端口或加密配置不一致 | 端口可达,但业务配置的加密方式(TLS / 非 TLS)与对端要求不匹配 | 与对接方确认加密配置,并在 connector 中调整 |
⚠️ 若多层测试均正常但日志仍报错,请将各层测试结果截图与 connector 报错日志一并反馈给实施人员。